Le dépôt GitHub d'Entropy32 Plus, surnommé The Universe Bifurcator, décrit un appareil qui ne fait qu'une chose : produire une phrase de récupération Bitcoin. L'aléa ne vient pas d'un algorithme mais d'une source radioactive. Le logiciel est publié sous licence MIT, le matériel sous CERN-OHL-S v2, schémas KiCad et nomenclature de fabrication compris.
Comment un compteur Geiger devient-il une suite de mots ?
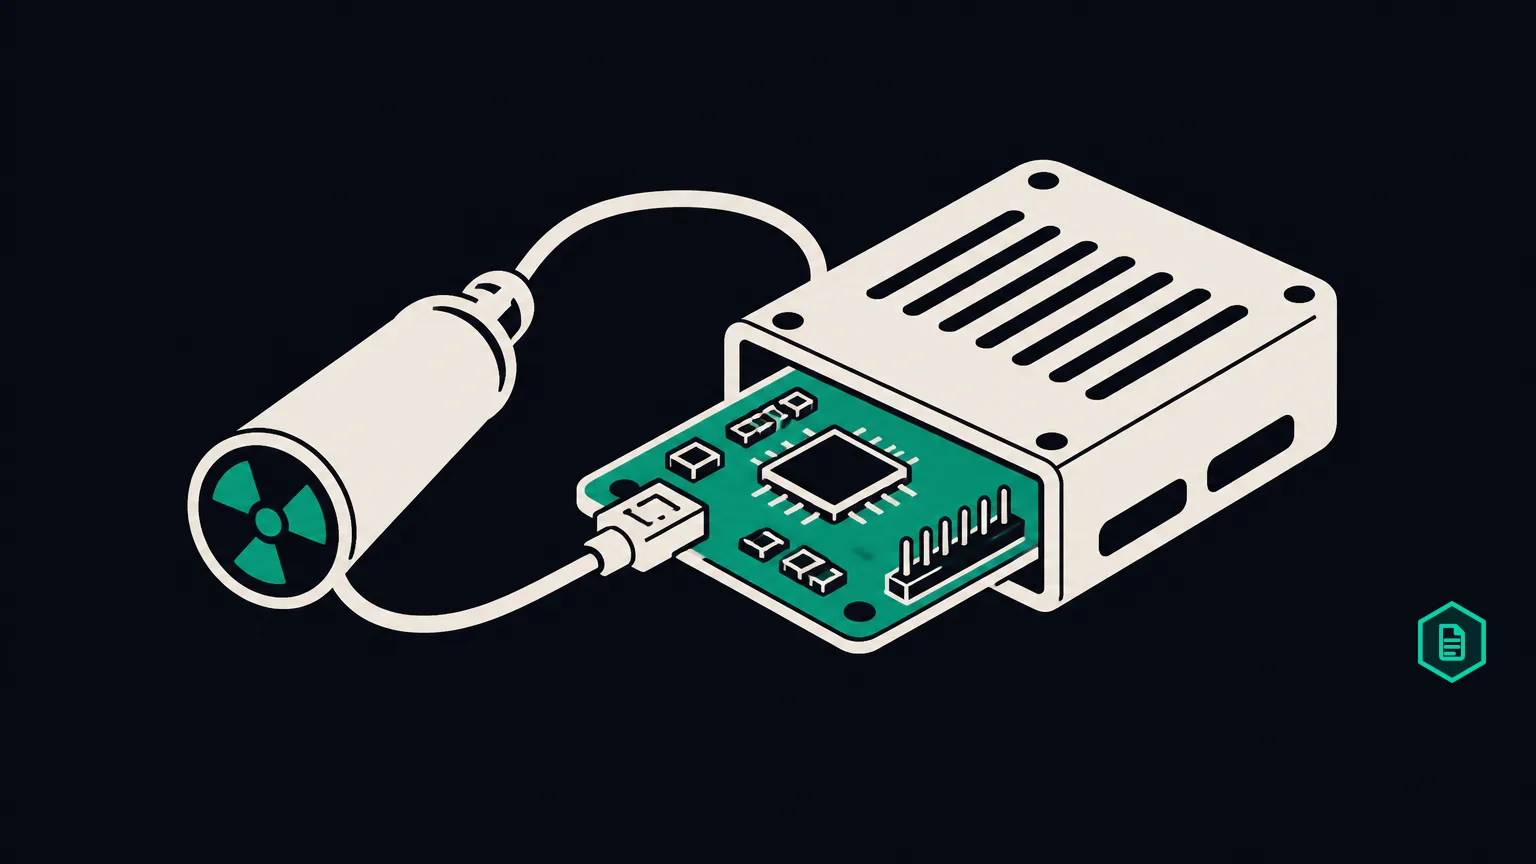
Un compteur Geiger détecte les désintégrations, celles d'une source ou du bruit de fond ambiant, et émet une impulsion sur une prise jack 3,5 mm. Le montage est prévu pour la sortie du GQ Electronics GMC-320S. Un comparateur LM393 compare cette impulsion de 0 à 1,5 V à une tension de seuil d'environ 0,5 V fournie par un pont diviseur, ce qui donne un signal haut ou bas. L'appareil enregistre les intervalles de temps entre deux événements. Ces mesures passent par SHA-256, qui sert ici à blanchir l'entropie brute et à en retirer les biais. Le résultat est ensuite converti en mots de la liste BIP39 anglaise, soit 2 048 mots, celle qu'utilise la quasi-totalité des portefeuilles Bitcoin. Une machine à états pilotée par boutons guide la génération et l'affichage sur un écran OLED de 0,91 pouce. Le boîtier fonctionne hors ligne, sans connectivité sans fil et sans stockage persistant de la phrase. La carte repose sur un microcontrôleur ATmega328P, dans un étui imprimé en 3D dont les fichiers sont fournis.
Pourquoi l'aléa est-il le point faible d'un portefeuille ?
Une phrase de récupération dérive d'un nombre tiré au hasard. Les générateurs pseudo-aléatoires sont déterministes : à partir du même point de départ, ils rendent toujours la même sortie. Le dépôt en fait son argument, le secret qui contrôle des bitcoins devant venir d'un processus physique que personne ne peut prédire ni manipuler. Le timing d'une désintégration individuelle est imprévisible au sens de la mécanique quantique, y compris pour celui qui a fabriqué l'appareil. La génération n'est toutefois qu'une étape, stocker la phrase de récupération sans la perdre ni se la faire voler pose des problèmes différents, comme le reste de l'hygiène de sécurité d'un portefeuille crypto.
Que tient-on dans 32 Ko de mémoire ?
Le programme occupe 30 006 octets sur les 30 720 disponibles, soit 97 %, avec 714 octets de marge. La liste BIP39 pèse à elle seule 43 % de la puce. C'est la raison pour laquelle le firmware pilote l'écran via le mode texte d'U8x8 plutôt qu'avec les bibliothèques Adafruit, qui ne tiennent pas à côté.
| Élément | Octets |
|---|---|
| Liste de mots BIP39 | 13 117 |
| Boucle principale et interface | 3 062 |
| Fonction de compression SHA-256 | 2 278 |
| Police de l'écran OLED | 764 |
| Image de démarrage | 384 |
Qu'est-ce qui n'a pas été vérifié ?
La qualité de l'entropie n'a pas encore été évaluée selon la méthodologie NIST SP 800-90B, la référence pour les sources d'aléa des générateurs de bits aléatoires. Le dépôt l'écrit noir sur blanc et renvoie cette vérification à l'utilisateur. L'auteur présente le projet comme amateur et pédagogique. Il déconseille de confier des fonds significatifs à un appareil de génération de seed, celui-ci compris, sans audit indépendant. Un défaut d'entropie ne se voit pas à l'usage, il se traduit par une phrase reconstituable par un tiers et un portefeuille vidé. La question de la conservation des clés disparaît en revanche avec les produits cotés adossés au bitcoin en Europe, qui reportent le risque sur l'émetteur.
Ce que la reprise francophone ajoute
Cryptoast, qui a relayé le projet le 14 septembre 2026, le situe face aux fabricants grand public. Chez ces derniers, l'entropie sort d'une puce sécurisée dont le code n'est pas auditable par l'acheteur, et la confiance repose sur des certifications et des audits externes. Entropy32 Plus prend le parti inverse en publiant tout. Le même article relève une limite. La difficulté tient moins à la source d'aléa qu'à la preuve que les octets utilisés pour dériver la clé viennent bien du compteur Geiger, et non d'un autre maillon de la chaîne de traitement.